Gérer séparément la qualité, l'environnement, la santé au travail et la sécurité informatique revient à piloter plusieurs navires en parallèle, avec des équipages différents, des cartes distinctes et aucune coordination. Le système de management intégré propose une architecture radicalement différente : regrouper plusieurs référentiels au sein d'un dispositif commun, avec des processus partagés, des objectifs cohérents et des audits coordonnés. Face à la multiplication des exigences réglementaires, des attentes des donneurs d'ordre et des enjeux de durabilité, cette approche gagne du terrain dans les organisations de toutes tailles. Comprendre ce qu'elle recouvre, ce qu'elle exige et ce qu'elle apporte concrètement est devenu une question de gouvernance, pas seulement de conformité.
Ce que recouvre réellement un système de management intégré
Un système de management désigne l'ensemble des éléments interdépendants permettant à une organisation de définir ses orientations, ses processus et ses moyens pour atteindre des résultats mesurables. Quand une entreprise déploie simultanément plusieurs systèmes de ce type, deux choix s'offrent à elle : les faire coexister en silos ou les intégrer dans une architecture commune. La coexistence produit des doublons documentaires, des audits redondants et des responsabilités floues. L'intégration, elle, crée une gouvernance unifiée.
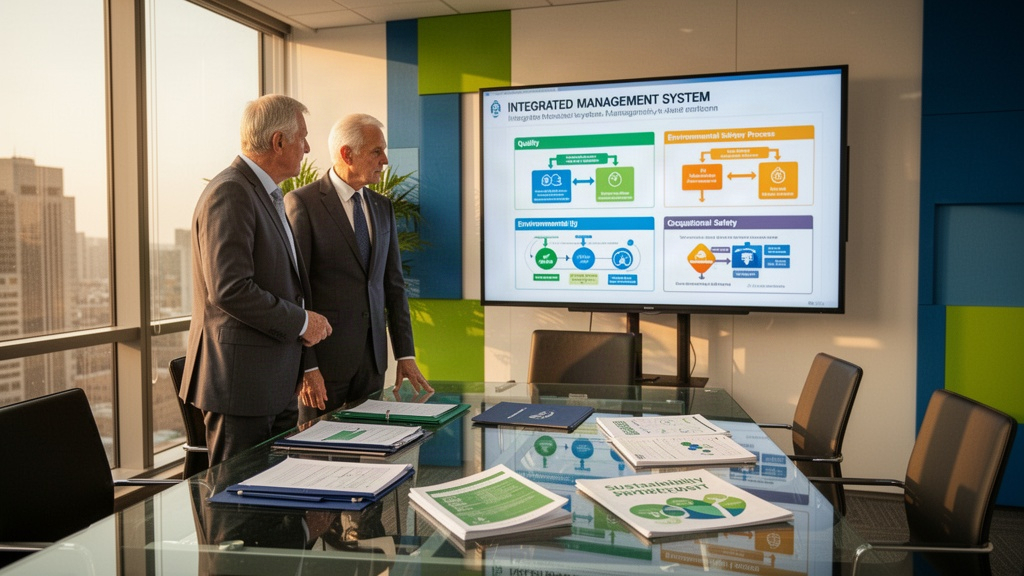
Un système de management intégré (SMI) est donc un dispositif de pilotage qui regroupe plusieurs référentiels au sein d'une structure partagée. Les processus, les objectifs, les responsabilités, les documents et les audits sont coordonnés plutôt que dupliqués. Cette coordination ne signifie pas effacement des spécificités : certaines exigences techniques propres à chaque référentiel doivent rester traitées séparément.
Ce qui rend l'intégration techniquement possible, c'est la structure harmonisée adoptée par l'Organisation internationale de normalisation (ISO). Également appelée High-Level Structure, cette architecture commune organise les normes de management en chapitres identiques : contexte de l'organisme, leadership, planification, support, réalisation, évaluation des performances et amélioration. Une entreprise qui connaît la structure d'ISO 9001 reconnaît immédiatement celle d'ISO 14001 ou d'ISO 45001. Les exigences communes se mutualisent, les différences sectorielles s'ajoutent par couche.
Le niveau d'intégration varie selon les organisations. Certaines fusionnent totalement leurs systèmes en un manuel unique avec des audits entièrement combinés. D'autres adoptent une intégration partielle, en conservant des procédures spécifiques par domaine tout en partageant les éléments transversaux. Le degré optimal dépend de la taille de l'entreprise, du nombre de sites, de la maturité des équipes et des attentes des parties prenantes.
À lire aussi : Comment mettre en œuvre des pratiques de gestion responsable et durable
Quels référentiels peuvent être réunis dans une même démarche
Le périmètre d'un SMI dépend des enjeux propres à chaque organisation. Cinq référentiels sont les plus fréquemment combinés. ISO 9001 couvre le management de la qualité et la satisfaction client. ISO 14001 porte sur le management environnemental, la réduction des impacts et la conformité réglementaire. ISO 45001 traite de la santé et de la sécurité au travail, en intégrant notamment la participation des travailleurs et l'évaluation des risques professionnels. ISO 50001 concerne le management de l'énergie et l'amélioration de la performance énergétique. Enfin, ISO/IEC 27001 encadre la sécurité de l'information, un enjeu croissant face aux menaces cyber.
D'autres référentiels peuvent rejoindre cette architecture selon les secteurs : normes sectorielles automobiles, alimentaires ou aéronautiques, cadres de responsabilité sociétale, exigences contractuelles spécifiques. Le choix des référentiels à intégrer découle d'une analyse des risques et des attentes des parties prenantes, pas d'une logique de collection de certifications.
| Référentiel | Domaine | Objectif principal | Point d'intégration commun |
|---|---|---|---|
| ISO 9001 | Qualité | Satisfaction client et maîtrise des processus | Approche par les risques, amélioration continue |
| ISO 14001 | Environnement | Réduction des impacts environnementaux | Contexte, parties intéressées, conformité légale |
| ISO 45001 | Santé et sécurité au travail | Prévention des accidents et maladies professionnelles | Leadership, participation des travailleurs, risques |
| ISO 50001 | Énergie | Amélioration de la performance énergétique | Planification, indicateurs, revue de direction |
| ISO/IEC 27001 | Sécurité de l'information | Protection des données et des systèmes d'information | Gestion des risques, contrôles documentés, audits |
Les bénéfices concrets et les difficultés à ne pas sous-estimer
L'avantage le plus direct d'un SMI est la réduction des redondances. Une revue de direction unique couvre plusieurs domaines. Un audit interne intégré remplace plusieurs audits séquentiels. La documentation se consolide autour de processus communs plutôt que de se multiplier en procédures parallèles. Pour les organisations multisites, ce gain de cohérence est particulièrement significatif.
L'approche par les risques, partagée entre les référentiels, permet de croiser les analyses et d'éviter les angles morts. Un risque identifié côté sécurité informatique peut avoir des conséquences environnementales ou humaines : un SMI favorise cette lecture transversale. Les audits intégrés, qui examinent simultanément plusieurs référentiels à partir de preuves communes, réduisent aussi la charge pesant sur les équipes opérationnelles.
Les difficultés sont réelles. La mise en place d'un SMI exige un investissement initial en formation, en révision documentaire et en coordination entre des directions qui fonctionnaient jusqu'alors de manière autonome. Les directions qualité, environnement, santé-sécurité et informatique ont des cultures professionnelles différentes, des vocabulaires distincts et parfois des priorités divergentes. L'intégration ne s'impose pas par décret interne.
À lire aussi : Les erreurs à éviter lors de la levée de fonds pour une startup
Un autre écueil fréquent : confondre intégration et uniformisation forcée. Certaines exigences techniques d'ISO/IEC 27001 ou d'ISO 45001 nécessitent des traitements spécifiques qui ne se mutualisent pas sans perte de rigueur. Un SMI bien conçu préserve ces spécificités tout en partageant ce qui peut l'être.
Construire une démarche intégrée : méthode et séquencement
La première étape est un diagnostic de l'existant. Il s'agit d'identifier les systèmes déjà en place, leur niveau de maturité, les processus documentés, les certifications actives et les obligations réglementaires applicables. Ce diagnostic révèle les doublons, les lacunes et les points de convergence entre référentiels.
La cartographie des processus constitue le socle de l'intégration. Chaque processus de l'organisation doit être rattaché aux exigences des référentiels concernés. Cette cartographie permet de voir où les exigences se recoupent et où elles divergent. Elle guide la rédaction d'une documentation unifiée, sans générer de procédures inutiles.
L'analyse des risques et opportunités est menée de manière transversale. Plutôt que d'effectuer une analyse qualité d'un côté et une évaluation des risques professionnels de l'autre, le SMI encourage une démarche commune, alimentée par les données de chaque domaine. Les objectifs sont ensuite définis en cohérence avec cette analyse, avec des indicateurs de performance partagés et des responsabilités clairement attribuées.
À lire aussi : Comment réussir l'organisation et la gestion d'une équipe
Le déploiement suit une logique de cycles d'amélioration continue calés sur le modèle Plan-Do-Check-Act. Les audits internes intégrés permettent de vérifier la conformité aux référentiels et l'efficacité des processus. La revue de direction, organisée sur une base commune, examine les performances globales du SMI et décide des ajustements nécessaires. Ce séquencement n'est pas linéaire : il s'affine à chaque cycle, en fonction des résultats mesurés et des évolutions du contexte.
Certification, obligations légales et évolutions à surveiller
La certification ISO est généralement volontaire. Elle atteste, par un audit conduit par un organisme indépendant accrédité, que le système de management répond aux exigences d'un référentiel donné. En France, le Comité français d'accréditation (COFRAC) accrédite les organismes certificateurs, dont AFNOR Certification. Le processus comprend un audit initial, puis des audits de surveillance périodiques et un renouvellement.
La certification ne remplace pas la conformité légale. Une entreprise certifiée ISO 14001 reste soumise à l'ensemble des obligations réglementaires environnementales applicables à son activité, indépendamment de son certificat. Les directions juridiques et réglementaires doivent rester impliquées dans le pilotage du SMI, notamment pour les domaines couverts par le droit du travail, le droit de l'environnement ou la protection des données personnelles.
Plusieurs évolutions méritent une attention soutenue. Les versions en vigueur des normes doivent être vérifiées auprès d'ISO ou d'AFNOR, car des révisions peuvent intervenir et des périodes de transition s'appliquer. Le cadre européen de reporting de durabilité, notamment les textes liés à la CSRD, a connu des ajustements dont l'état exact en 2026 doit être contrôlé dans les textes officiels en vigueur. Les exigences en matière de cybersécurité, portées par des réglementations comme NIS 2, renforcent l'intérêt d'intégrer ISO/IEC 27001 dans le périmètre du SMI.
Le coût d'un SMI varie selon le nombre de référentiels, la taille de l'organisation, le nombre de sites et le niveau de maturité initial. Il n'existe pas de tarif standard : les dépenses de conseil, de formation et de certification sont à évaluer au cas par cas, en demandant plusieurs devis à des organismes accrédités. Ce que les organisations qui ont franchi le pas constatent, c'est que le coût d'un SMI bien dimensionné est inférieur à celui de plusieurs démarches parallèles mal coordonnées — et que la valeur produite, en termes de pilotage, de résilience et de crédibilité auprès des parties prenantes, dépasse largement le cadre de la conformité.